
Studio MARES su Livorno: analizzate 140 aziende portuali, emergono vulnerabilità cyber e sfide NIS2 per la resilienza digitale

Studio MARES su Livorno: analizzate 140 aziende portuali, emergono vulnerabilità cyber e sfide NIS2 per la resilienza digitale
Il progetto MARES è coordinato da Gianluca Dini, professore di Ingegneria Informatica dell’Università di Pisa, da Federico Niccolini, professore di Organizzazione Aziendale dell’Università di Pisa, e da Martina Neri, assegnista di Organizzazione Aziendale dell’Università di Pisa. All’analisi ha partecipato anche Sergio Vittorio Zambelli, studente del Corso di Laurea Magistrale in Cybersecurity dell’Università di Pisa.
LIVORNO – La digitalizzazione sta trasformando in profondità il funzionamento dei porti italiani, contribuendo a rendere più efficienti le operazioni e più competitivo l’intero sistema logistico-marittimo. Accanto a questi benefici, però, emerge con sempre maggiore evidenza un tema che non può più essere considerato secondario: la sicurezza informatica. La crescente dipendenza da sistemi digitali rende infatti l’ecosistema portuale nel suo complesso più esposto a vulnerabilità che, se trascurate, possono incidere direttamente sulla continuità delle attività, sull’affidabilità dei servizi e sulla resilienza operativa dell’intero cluster.
Un contributo strutturato alla comprensione di questa sfida arriva da un’analisi condotta nell’ambito del progetto MARES, Maritime and port cyber organisational REsilience Study, iniziativa di ricerca dedicata allo studio della resilienza cibernetica nei contesti portuali e marittimi, di cui Il Messaggero Marittimo si è già occupato in una precedente edizione.
Il progetto, sviluppato dall’Università di Pisa in collaborazione con l’Autorità di Sistema Portuale del Mar Tirreno Settentrionale, integra competenze tecniche e organizzative con l’obiettivo di osservare il livello di maturità digitale e di sicurezza degli operatori che fanno parte dell’ecosistema portuale.
Lo studio ha preso in esame 140 siti web aziendali riconducibili ad altrettanti operatori marittimo-portuali, selezionati tra le imprese attive dotate di un dominio proprietario. Non si è trattato di una “caccia alle falle” né di una verifica finalizzata a individuare incidenti in corso, ma di una prima fotografia dello stato dell’arte, utile a valutare quanto siano curati, dal punto di vista della sicurezza digitale, i principali punti di accesso online degli operatori portuali.
Per rispondere a questa domanda è stato utilizzato OWASP ZAP, uno strumento open source ampiamente diffuso nel mondo della cybersecurity. L’analisi si è basata su tecniche di scansione passiva, che osservano esclusivamente informazioni pubblicamente accessibili, senza interferire in alcun modo con il funzionamento dei siti analizzati.
I risultati vanno quindi interpretati come segnali di attenzione e indicatori preliminari, utili a individuare potenziali aree di miglioramento, piuttosto che come evidenze di attacchi o compromissioni già avvenute.
Ciò che emerge è un quadro di rischio molto ampio ed eterogeneo. Alcuni siti mostrano poche segnalazioni, mentre altri ne 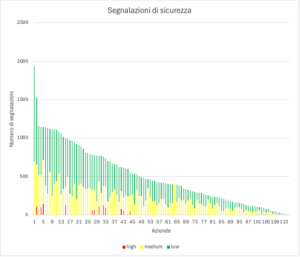 accumulano centinaia o addirittura migliaia. Questa variabilità indica che, all’interno dello stesso ecosistema portuale, convivono realtà con livelli di attenzione alla sicurezza molto diversi. Un aspetto rilevante è che il rischio non dipende soltanto dal numero di segnalazioni: anche un sito con poche criticità può presentare vulnerabilità significative, se queste riguardano aspetti centrali del funzionamento o del controllo degli accessi.
Le criticità più frequenti non sono di natura particolarmente sofisticata, ma legate a carenze di base. In particolare, la maggior parte delle problematiche rilevate è riconducibile a configurazioni di sicurezza non ottimali e al mancato rispetto di buone pratiche consolidate. La classificazione secondo la OWASP Top 10 colloca infatti la maggioranza dei casi nelle categorie Security Misconfiguration e Broken Access Control. Si tratta di impostazioni incomplete o assenti, controlli di accesso deboli e configurazioni che rendono i sistemi più esposti a diverse tipologie di attacco, aumentando in modo significativo la superficie di rischio complessiva.
Per approfondire le implicazioni operative, i ricercatori hanno analizzato nel dettaglio, come caso di studio anonimo, il sito aziendale di un operatore considerato rilevante per l’ecosistema portuale livornese. Fin dalla prima ispezione, la piattaforma è apparsa sospetta: la struttura del sito, piuttosto grezza e poco curata, rimandava a un’estetica marcatamente rétro, distante dagli standard oggi adottati nel settore. Inoltre, l’azienda non adotta neppure le misure minime per la protezione delle comunicazioni online, segnale di una gestione poco attenta alla sicurezza digitale.
L’analisi tecnica ha confermato queste impressioni. Il sito risulta basato su una tecnologia software obsoleta e caratterizzato da una gestione della sicurezza decisamente insufficiente, con l’utilizzo di una versione del sistema di gestione dei contenuti risalente a oltre dieci anni fa, accompagnata da temi e plugin non aggiornati. A ciò si aggiunge che il creatore del portale, che verosimilmente ne ricopre anche il ruolo di amministratore, non sembra disporre di competenze informatiche specialistiche, contribuendo a un quadro complessivo di significativa esposizione al rischio.
Una configurazione di questo tipo incrementa sensibilmente la superficie di attacco e rende plausibili molteplici scenari di minaccia, dai tentativi di compromissione delle credenziali mediante attacchi a forza bruta, fino ad azioni di Denial of Service o di defacement, arrivando nei casi più critici all’acquisizione indebita di sessioni amministrative. Tali scenari non restano confinati a un piano teorico: le dinamiche di attacco sono state infatti riprodotte in un ambiente di laboratorio controllato, confermando la concreta esposizione al rischio dei sistemi non adeguatamente progettati e manutenuti.
Da questo caso emerge con chiarezza una dimensione sistemica del rischio. Le carenze nella progettazione e nella gestione dei sistemi digitali rappresentano un indicatore di fragilità organizzativa e la debolezza di un singolo operatore può propagarsi all’intero ecosistema, incidendo sulla resilienza complessiva del porto.
Le criticità emerse dallo studio MARES si inseriscono pienamente nel quadro della Direttiva europea NIS2, che rafforza gli obblighi di sicurezza informatica per i settori strategici, tra cui il comparto portuale. La direttiva richiede l’adozione di misure tecniche e organizzative proporzionate ai rischi, ma l’analisi mostra come molte vulnerabilità derivino ancora da carenze di base, quali configurazioni insicure, software obsoleti e controlli di accesso inadeguati.
Un elemento centrale della NIS2 è l’attribuzione di una responsabilità diretta agli organi di gestione, superando una visione puramente tecnica della cybersecurity. In questo senso, i casi analizzati evidenziano una governance della sicurezza spesso insufficiente. Particolarmente rilevante è anche la dimensione sistemica del rischio: in un ecosistema interconnesso come quello portuale, la vulnerabilità di un singolo operatore può propagarsi e incidere sulla resilienza complessiva, coerentemente con le preoccupazioni alla base della direttiva.
Il lavoro di ricerca proseguirà ora con un ulteriore passo, mettendo in relazione le vulnerabilità individuate con la dimensione e il ruolo operativo delle aziende all’interno dell’ecosistema portuale, così da valutare meglio il potenziale impatto complessivo di questi rischi sul sistema.



Resta aggiornato su tutte le notizie dal mondo del trasporto e della logistica